
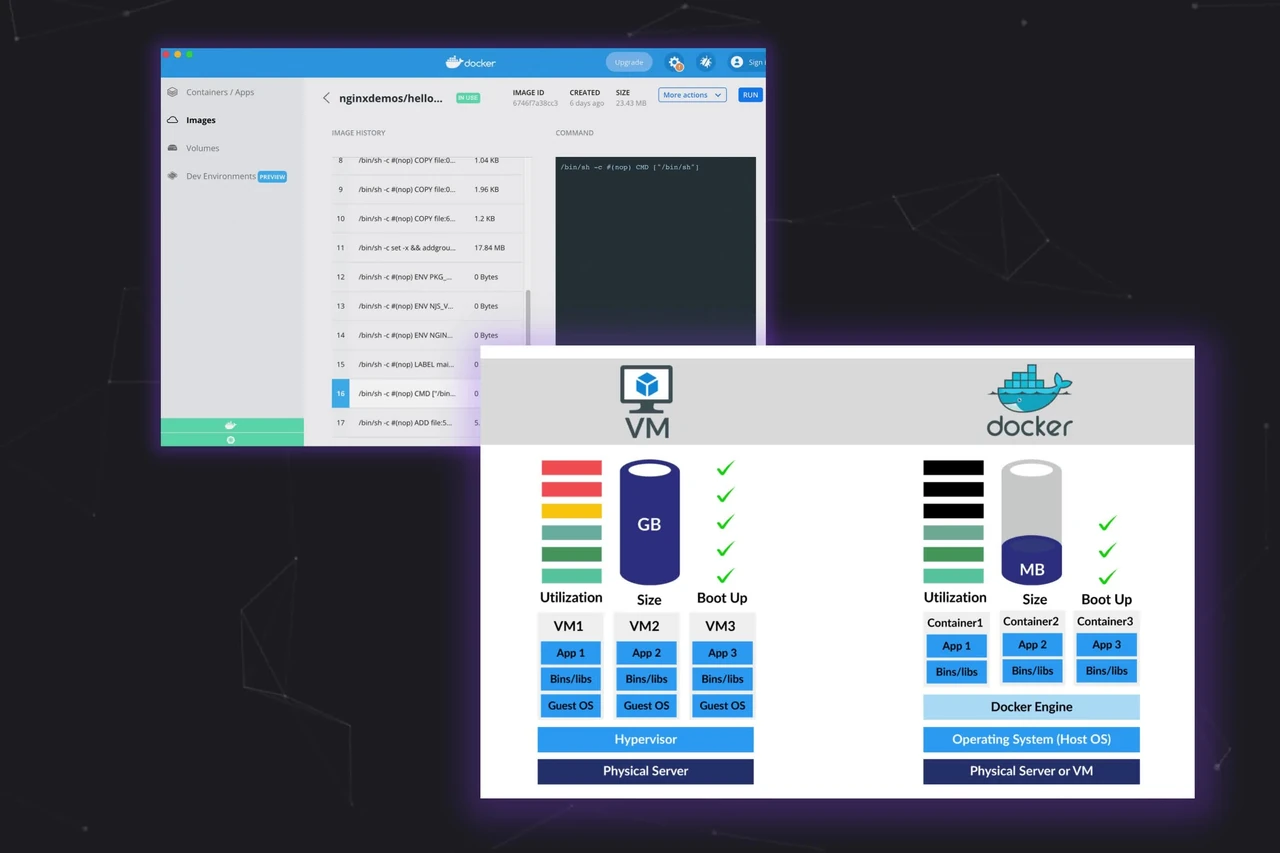
Docker-контейнер — это запущенный экземпляр образа: стандартизированный, относительно изолированный процесс (или небольшая группа процессов) с собственной файловой системой, сетевым стеком и лимитами ресурсов. Внутри есть всё, что нужно программе: код, среда выполнения, системные библиотеки, утилиты и настройки. Контейнер стартует за секунды, обычно весит десятки мегабайт и ведёт себя одинаково на ноутбуке, в CI-пайплайне и на проде.
В отличие от виртуальной машины, он не тянет собственное ядро операционной системы. Контейнер разделяет ядро хоста и виртуализирует только слой приложения. Именно поэтому на одном сервере держат десятки и сотни контейнеров без тяжёлого штрафа гипервизора. Образ — это неизменяемый шаблон; контейнер — живой экземпляр этого шаблона, который можно создать, запустить, остановить, переместить или удалить.
В 2026 году это уже не «модная фишка DevOps», а базовая единица поставки программного обеспечения. По опросу разработчиков survey.stackoverflow.co 2025 года Docker используют 71,1% респондентов — скачок на 17 пунктов за год, крупнейший среди всех технологий того отчёта. Ниже — как именно устроен контейнер, чем он отличается от образа и ВМ, где ломается на практике и как с ним жить без сюрпризов.
Ключевые цифры. Docker Engine вышел как open source в 2013-м. Типичный образ контейнера — десятки мегабайт; образ виртуальной машины — десятки гигабайт. Docker Hub хранит более 14 миллионов образов и отдаёт больше 11 миллиардов загрузок в месяц. Kubernetes в том же опросе 2025-го стоит на 28,5%: оркестратор растёт, но единицей работы остаётся контейнер.
От образа к живому процессу: как рождается контейнер
Образ Docker — это шаблон только для чтения, собранный из слоёв. Каждая инструкция в Dockerfile добавляет слой: базовый Ubuntu или Alpine, установка пакетов, копирование кода, переменная среды, команда запуска. Контейнер появляется только в момент выполнения. Когда вы даёте команду запуска, Docker Engine берёт образ, добавляет сверху тонкий слой для записи, выделяет изолированное пространство имён, подключает сеть и стартует главный процесс. Если процесс умер — контейнер остановился. Если контейнер удалили, а данные не вынесли на том — всё исчезло.
Официальная формулировка с docs.docker.com звучит сухо и точно: контейнер — это runnable instance of an image, относительно хорошо изолированный от других контейнеров и от хоста. Изоляцию сети, хранилища и подсистем можно ослабить или усилить параметрами запуска. Именно эта гибкость одновременно делает технологию мощной и опасной в руках человека, который «просто хочет, чтобы заработало».
Возьмём три конкретные истории. Первая — лендинг на Nginx. Образ nginx:alpine весит около 40 МБ. Команда запуска с пробросом порта 80 поднимает веб-сервер быстрее, чем вы успеваете открыть браузер. Вторая — база PostgreSQL для локальной разработки. Без тома после docker rm исчезают все таблицы; с томом данные переживают перезапуск. Третья — Node.js API. Разработчик собирает образ на Mac с Apple Silicon, пушит в реестр, а CI на linux/amd64 падает, потому что забыли multi-arch. В 2026-м это уже классика, а не экзотика: одна архитектура на ноутбуке, другая в облаке.
Типичная ошибка новичков — путать образ и контейнер, будто это синонимы. Образ можно сравнить с классом в программировании, контейнер — с объектом. Из одного образа postgres:16 легко поднять три контейнера с разными портами и паролями: тестовый, стейджинг, песочницу аналитика. Ещё одна ловушка — тег latest. Сегодня он тянет одну сборку, через месяц — другую, и прод внезапно получает новую мажорную версию без вашего ведома. В нашей практике именно «плавающий» тег чаще ломает ночные деплои, чем ошибка в коде.
Слои образа работают по принципу copy-on-write. Если десять контейнеров стартуют из одного python:3.12-slim, байты базовых слоёв на диске не копируются десять раз. Запись идёт только в тонкий верхний слой каждого экземпляра. Это объясняет, почему сотня контейнеров на сервере не съедает сотню полных копий ОС. Вместе с тем «толстый» Dockerfile с десятком RUN apt-get без очистки кэша раздувает образ до гигабайта — и тогда преимущество лёгкости растворяется.
В 2026 году сборка образа редко остаётся ручной. Команды используют multi-stage Dockerfile: один этап компилирует, второй копирует только бинарник и минимальные библиотеки. Для Go-сервиса финальный образ часто меньше 20 МБ. Для Python всё тяжелее из-за интерпретатора, но slim- и distroless-базы уже стали нормой, а не экспериментом энтузиастов.
Почему контейнер — это не виртуальная машина
Виртуальная машина эмулирует железо. Гипервизор выдаёт гостевой ОС виртуальный процессор, диск, сетевую карту; внутри крутится полное ядро, свои демоны, свой init. Контейнер эмулирует не железо, а пространство пользователя. Он просит у ядра хоста: «дай мне отдельный список процессов, отдельную таблицу маршрутов, отдельное дерево файлов и лимит памяти». Ядро остаётся общим. Отсюда скорость старта, отсюда экономия, отсюда и принципиальное ограничение: Linux-контейнер не запустится на чистом Windows без слоя совместимости, потому что ядро другое.
Разница ощущается руками. ВМ с Ubuntu Server легко занимает 8–20 ГБ и загружается десятки секунд. Контейнер с той же программой — 50–200 МБ и почти мгновенный старт. На ноутбуке разработчика пять микросервисов в Compose потребляют гигабайт-два оперативки. Пять полноценных виртуальных машин на том же железе превращают вентилятор в персональный кондиционер. По моему опыту, именно эта разница, а не «модные YAML-файлы», убедила команды мигрировать локальное окружение с Vagrant на Docker.
| Параметр | Docker-контейнер | Виртуальная машина |
|---|---|---|
| Что виртуализирует | Слой приложения, пространство пользователя | Аппаратное обеспечение |
| Ядро ОС | Общее с хостом | Собственное, полная гостевая ОС |
| Типичный размер | Десятки–сотни МБ | Десятки ГБ |
| Время старта | Секунды и меньше | Десятки секунд — минуты |
| Изоляция | Сильная на уровне процессов, слабее, чем у ВМ | Аппаратная, жёстче |
Таблица не отменяет гибрид. Банк, который держит Windows-приложение 2009 года рядом с современным API, часто запускает контейнеры внутри ВМ: гипервизор даёт жёсткую границу между клиентами, контейнеры внутри — плотность и быстрый деплой. Облачные провайдеры делают то же самое: ваша «виртуалка» в AWS или GCP — это ВМ, а внутри крутятся контейнеры ECS, Cloud Run или GKE. Спор «контейнер против ВМ» в 2026-м уже звучит наивно: это разные этажи одного здания.
Подводный камень сравнения — безопасность. Люди слышат «изоляция» и думают о песочнице уровня гипервизора. Контейнер по умолчанию запускается от root внутри своего пространства имён. Ошибка в ядре или привилегированный режим (privileged) может дать побег на хост. Для мультитенантного продакшена, где соседи не доверяют друг другу, ВМ или микро-ВМ (Firecracker, gVisor) по-прежнему уместнее. Контейнер выигрывает там, где доверие внутри команды высокое, а главная боль — воспроизводимость и плотность, а не враждебный код соседа по серверу.
Мифы vs реальность. Миф: «контейнер — это лёгкая виртуалка с мини-Linux внутри». Реальность: это процесс на ядре хоста с декорациями отдельной ОС. Миф: «в контейнере программа всегда безопаснее». Реальность: без лимитов, non-root пользователя и сканирования образа вы лишь красиво упаковали те же уязвимости. Миф: «Docker заменил Kubernetes». Реальность: Kubernetes оркестрирует контейнеры; Docker (или containerd, CRI-O) их запускает. Путать эти слои — как путать двигатель и диспетчера рейсов.
Механика изоляции: namespaces, cgroups и слоистая файловая система
Магия контейнера живёт не в логотипе с китом, а в нескольких примитивах ядра Linux, которые существовали до Docker. В 2013-м Solomon Hykes и команда dotCloud собрали их в удобный инструмент для разработчиков: сначала поверх LXC, затем через собственный runtime. В июне 2015-го спецификацию образа и код runc отдали Open Container Initiative, а в 2017-м containerd передали CNCF. Docker Engine сегодня — клиент, демон dockerd и под капотом тот же containerd + runc.
Namespaces делят глобальные ресурсы на изолированные представления. PID-пространство даёт контейнеру собственное дерево процессов: главный процесс видит себя как PID 1 и не может послать сигнал nginx на хосте. NET-пространство выдаёт отдельные интерфейсы, таблицу маршрутизации и номера портов: два контейнера спокойно слушают «свой» порт 80. MNT прячет дерево файлов хоста, UTS подменяет hostname, IPC отделяет общую память. USER-пространство (часто opt-in) отображает uid 0 в контейнере на непривилегированного пользователя хоста — основа rootless-режима.
Cgroups ставят потолок, а не ширму. Без лимита один жадный Java-сервис съедает всю RAM, и соседи падают под OOM killer. С memory=512m и квотой CPU контейнер упирается в стену, а не валит ноду. В 2026-м это уже гигиена: оркестраторы проставляют requests/limits автоматически, но локальный Compose без лимитов до сих пор рождает «у меня ноутбук завис, а у коллеги нет». Причина почти всегда — отсутствие cgroup-потолка на тяжёлом образе.
Файловая система overlay2 складывает слои как прозрачные плёнки. Нижние — только чтение, из образа. Верхний — запись контейнера. Изменение одной строки в конфиге не копирует весь диск: драйвер копирует только изменённый файл наверх. Отсюда скорость и отсюда сюрприз: docker diff внезапно показывает гигабайт логов в /var/log, потому что кто-то забыл ротировать журналы, и copy-on-write старательно сохранил каждую строку в верхнем слое. После удаления контейнера этот слой исчезает — вместе с логами, которые вы собирались «посмотреть завтра».
Практический кейс из продакшена. Команда включила —network host, «потому что так быстрее и проще прокинуть порты». Сетевой namespace исчез, контейнер увидел все интерфейсы машины, случайно занял порт мониторинга хоста — и полночи разбирались, почему Prometheus молчит. Другой случай: —pid=host для «отладки». Удобно видеть процессы ноды, ещё удобнее случайно убить systemd. Изоляция в Docker — это не стена по умолчанию на все случаи, а набор переключателей. Каждый ослабленный флаг нужно уметь объяснить, а не копировать со Stack Overflow.
Жизненный цикл и данные: что исчезает после stop, а что должно жить отдельно
Контейнер по природе эфемерен. Создали, запустили, остановили, удалили. Любая запись в его верхний слой живёт лишь пока жив этот экземпляр. Это отлично для статичного веба и ужасно для базы, очереди или загруженных пользователем файлов. Данные, которые должны пережить рестарт, выносят на volumes или bind-mount. Том — сущность Docker: демон управляет местом на диске, контейнеры лишь монтируют. Bind-mount привязывает конкретную директорию хоста — удобно для живого кода во время разработки, рискованно на проде, потому что вы светите структуру машины внутрь изолята.
Сеть по умолчанию — bridge. Контейнеры на одном user-defined bridge резолвят друг друга по имени: сервис api стучится в postgres как в хост. Publish порта (-p 5432:5432) открывает дыру снаружи. В нашей практике новички публикуют всё «на всякий случай», включая Redis без пароля на 0.0.0.0. Через неделю сканер интернета находит открытый порт быстрее, чем команда успевает написать README. Правило простое: публикуйте только то, что действительно должно касаться внешнего мира, остальное оставляйте во внутренней сети Compose.
Compose появляется, когда контейнеров больше одного. YAML описывает сервисы, тома, сети, зависимости. Одна команда поднимает API, PostgreSQL, Redis и mailhog. Это не оркестратор продакшена, а язык локального и небольшого стенда. Команда из пяти человек закрывает 80% потребностей разработки Compose-файлом. Команда из пятидесяти сервисов и трёх зон доступности уже смотрит на Kubernetes. Прыгать в k8s «потому что так солиднее», имея один монолит и двух разработчиков, — дорогая забава.
Классическая авария выглядит так. Разработчик поднял MySQL контейнером, налил тестовые данные, показал демо. Перезапустил ноутбук, контейнер пересоздался из чистого образа, демо утром пустое. Или ещё хуже: на проде диск контейнера вырос из-за логов, overlay забил раздел, Docker перестал стартовать новые экземпляры. Лекарства банальны и почему-то игнорируются: том для данных, ротация логов или драйвер journald, healthcheck вместо слепой веры, что процесс «как-нибудь сам оживёт».
В 2026-м жизненный цикл контейнера всё чаще завязан на GitOps: образ собирается в CI, тег равен sha коммита, деплой подтягивает неизменяемый артефакт. Никто не «подправляет файлик внутри прод-контейнера». Если нужна правка — новый образ, новый экземпляр, старый умирает. Кто ловил себя на docker exec и ручном apt-get на проде, тот уже знает цену этого греха: через месяц никто не воспроизведёт, что именно там доставили.
Личный инсайт. По моему опыту, 70% «Docker у нас не работает» раскладывается на три причины: данные держали внутри контейнера, тег был latest, а лимиты памяти никто не ставил. Технология здесь ни при чём. Контейнер честно делает то, что ему сказали — включая молчаливое выбрасывание вашей базы при уборке остановленных экземпляров.
Безопасность контейнера: тихие дыры, которые маскирует удобство
Удобство Docker разоружает. Одна строка — и вы тянете из публичного реестра образ, собранный неизвестно кем, с бинарниками, которые никто в вашей команде не собирал. Docker Hub огромен, и именно в этой огромности живёт риск цепочки поставок. Публичный образ «удобный nginx с плагинами» может месяцами стоять без обновлений и тянуть CVE 2019 года. В 2026-м сканирование образа (Trivy, Grype, встроенные проверки реестров) — это не паранойя безопасности, а минимальный билет в прод.
По умолчанию процесс в контейнере часто работает как root. Внутри пространства имён это «не совсем тот root», но с bind-mount домашней директории или сокета Docker разница становится теоретической. Норма — USER в Dockerfile, read-only корень файловой системы, drop capabilities, seccomp-профиль. Distroless- или scratch-образы убирают shell, через который атакующий удобно разведывает систему после RCE. Меньше инструментов внутри — тем меньше пространство для манёвра после взлома.
Секреты в ENV и в слоях образа — отдельная эпидемия. ENV DATABASE_PASSWORD=… в Dockerfile оставляет пароль в истории слоёв навсегда, даже если вы потом «удалили переменную». Аргументы сборки тоже просачиваются в метаданные. Правильный путь — секрет-менеджер, tmpfs, механизмы BuildKit secret, оркестраторные Secret-объекты. Мы видели репозитории, где в Git «для удобства» лежит .env с продакшен-ключами, а образ пушится в публичный репозиторий «потому что тестовый». Сканеры интернета не различают тестовый и боевой ключ.
Привилегированный режим и сокет Docker внутри контейнера — короткий путь к захвату хоста. CI-системы любят прокидывать /var/run/docker.sock, чтобы собирать образы «из контейнера». Это значит: процесс в CI имеет фактически root на демоне. Компрометация зависимости сборки превращается в компрометацию раннера. Альтернативы 2026-го: rootless Docker, Podman, Kaniko, Buildah, изолированные buildkitd — что угодно, только не вечный сокет на висячем замке.
Ещё один тихий риск — устаревший базовый образ. Команда зафиксировала ubuntu:22.04 три года назад и больше не пересобирает. Приложение «стабильное», а glibc и openssl в слое — нет. Регулярный rebuild без изменения кода — скучный, но спасительный ритуал. Добавьте SBOM и подпись образа (Cosign), и вы уже ближе к тому, что крупные облака считают нормой, чем к «мы просто docker run на проде».
Предупреждение. Не запускайте незнакомые образы с Docker Hub на машине с доступом к рабочим репозиториям и SSH-ключам. Не ставьте privileged: true «чтобы GPU завелись», пока не поняли, какое именно устройство нужно прокинуть. Не считайте контейнер песочницей для вредоносного кода: для недоверенных ворклоадов нужны микро-ВМ или как минимум user namespaces + жёсткие cgroup и seccomp.
Где контейнеры живут в 2026-м: ноутбук, CI, облако, оркестратор
Путь типичного контейнера сегодня такой. Разработчик собирает образ в Docker Desktop на macOS или Windows (под капотом Linux VM или Docker VMM — гипервизор, оптимизированный именно под контейнеры). Compose поднимает стек. Тесты крутятся в CI на тех же Dockerfile, что и прод. Реестр (Docker Hub, GHCR, ECR, ACR, GCR) хранит артефакт. Дальше — либо простой сервис на одной ВМ с Docker Engine, либо ECS/Cloud Run, либо Kubernetes. Единица та же, меняется только дирижёр.
Kubernetes не заменяет контейнер. Он планирует поды — обёртки над одним или несколькими контейнерами — по нодам, следит за репликами, секретами, ингрессом. Runtime в кластере чаще containerd, чем «классический Docker Engine»; Docker Desktop при этом остаётся удобным клиентом для локальной разработки. Путаница «Docker vs Kubernetes» кормит бесконечные споры на собеседованиях, хотя это разные уровни: упаковка и запуск против расписания, самоисцеления и масштаба. В 2025-м Docker держал 71,1% среди инструментов облачной разработки, Kubernetes — 28,5%. Цифры не конкурируют, они стоят в разных колонках одной анкеты.
Облачные кейсы отличаются плотностью. Стартап с тремя сервисами спокойно живёт на двух VPS с Compose и обратным прокси. Маркетплейс с пиками чёрной пятницы уже нуждается в автоскейле подов. Медиакомпания, которая гоняет FFmpeg, ставит лимиты CPU и отдельный node pool, иначе один контейнер кодирования задушит API. В науке и ML контейнер стал способом зафиксировать версии CUDA, Python и библиотек так, чтобы эксперимент воспроизводился через год. Проброс GPU в 2026-м будничен, но драйверы хоста и nvidia-container-toolkit до сих пор умеют испортить вечер.
Локальная разработка имеет собственные шрамы. На Windows без WSL2 путь был болезненным годами; теперь Desktop работает приемлемо, но файловый I/O через монтирование Windows-дисков в Linux-ВМ по-прежнему медленный для огромных node_modules. Команды выносят код в файловую систему WSL или собирают образ без bind-mount. На Mac гипервизор другой, файловые уведомления другие, и «у коллеги на Linux хот-релоад летает» — не мистика, а цена абстракции. Контейнер портативен, окружение запуска — не полностью.
Ещё один современный сюжет — CI как фабрика образов. Каждый мерж в main собирает, сканирует, подписывает и пушит образ. Прод никогда не собирает «на сервере apt-get update». Это убивает класс проблем «на проде другая версия OpenSSL», но требует дисциплины кэшей сборки, иначе пайплайн длится 25 минут и все начинают ненавидеть контейнеры ни за что. BuildKit с кэшем слоёв в реестре в 2026-м — обязательная опция, не приятный бонус.
Сценарии, ошибки и границы: когда контейнер спасает, а когда мешает
Самый яркий сценарий — фраза, которую Docker фактически убил: «у меня на машине работает». Вместо инструкции из 40 шагов в Confluence команда кладёт Dockerfile и Compose. Новый человек клонирует репозиторий, поднимает стек, получает ту же версию PHP, тот же Redis, тот же модуль gd. Онбординг сжимается с двух дней до сорока минут. Второй сценарий — микросервисы с разными стеками: Python-воркер, Go-API, Node-SSR. Без контейнеров это война системных пакетов. С контейнерами — разные образы, общая сеть.
Третий сценарий — короткоживущие ворклоады. Конвертация видео, генерация PDF, запуск тестов, песочница для плагина клиента. Подняли контейнер, выполнили, убили. Четвёртый — легаси. Старый Perl-скрипт, который требует библиотек 2011 года, пакуют в образ и больше не трогают хост. Пятый — обучение: студент поднимает полный стек интернет-магазина, не устанавливая MySQL глобально и не ломая системный Python. Во всех пяти случаях ценность не в «виртуализации», а в упаковке зависимостей вместе с кодом.
Когда контейнер мешает. GUI-десктопные программы с аппаратным ускорением — возможны, но это борьба, не поток. Жёсткое реал-тайм железо, специфические ядра, нестандартные файловые системы — зона ВМ или голого металла. Мультитенант с враждебным кодом — зона микро-ВМ. Крошечный скрипт из двух файлов без зависимостей не становится лучше от трёхсотмегабайтного образа. Есть команды, которые контейнеризуют всё подряд, включая утилиты на 20 строк, и потом удивляются, почему сборка занимает вечность.
- Забытый том — исчезнувшие данные после recreate.
- Тег latest — невоспроизводимый прод.
- Один контейнер-«комбайн» из базы, очереди и API — невозможность масштабировать части отдельно.
- Образ на 2 ГБ из-за оставленного кэша apt и node_modules в слое.
- Публикация всех портов наружу «для удобства отладки».
- Ручные правки внутри прод-контейнера без нового образа.
Этот список — не теория из учебника, а сводка инцидентов, которые команды разгребают в пятницу вечером. Каждый пункт лечится дисциплиной артефакта: образ неизменяем, конфиг снаружи, данные в томе, секреты не в слоях, лимиты прописаны, healthcheck есть, тег равен коммиту. Альтернативы Docker как клиента существуют и вполне зрелые: Podman (часто rootless, без демона), nerdctl поверх containerd, LXC/LXD, когда нужен «лёгкий системный контейнер» ближе к ВМ. На проде в Kubernetes Docker Engine уже не обязателен. На ноутбуке разработчика он по-прежнему самый понятный путь.
Граница технологии в 2026-м сместилась от вопроса «умеем ли мы упаковать» к вопросу «умеем ли мы подписать, просканировать, ограничить и выбросить». Контейнер больше не новинка. Новинка — относиться к нему как к контракту между разработкой и эксплуатацией, а не как к магической коробке, внутри которой «Linux сам как-нибудь разберётся».
Что изменилось к 2026 году. Docker перестал быть «инструментом для продвинутых» и стал почти универсальным: 71,1% в опросе разработчиков 2025-го. На Mac и Windows появился Docker VMM — гипервизор, заточенный под контейнеры, а не универсальная ВМ. Нормой стали multi-stage сборки, сканирование CVE, подпись образов и SBOM. Runtime в кластерах сместился к containerd, а Docker остался лицом локальной разработки. Rootless и альтернативы вроде Podman перестали быть экзотикой для тех, кто не хочет демон от root. Контейнеры для GPU- и AI-ворклоадов стали будничными — вместе с новыми способами на них наступить.
Для кого / не для кого. Docker-контейнер стоит брать, если вам нужно одинаковое окружение на разных машинах, быстрый старт сервисов, чистое упаковывание зависимостей и путь в CI/облако без «установите эти 15 пакетов». Он плохо подходит как замена гипервизору для враждебного мультитенанта, как среда для тяжёлого GUI и как способ «спрятать» хаос в монолите на 2 ГБ. Если у вас один статический бинарник без зависимостей и один сервер — контейнер можно, но не обязательно. Если у вас пять языков, три базы и новый человек каждый месяц — без контейнера вы потратите жизнь на инструкции вместо продукта.
Короткий чек-лист перед docker run в проде: зафиксированный тег, non-root USER, том для данных, лимиты памяти и CPU, неопубликованные внутренние порты, просканированный образ, секреты вне Dockerfile, healthcheck, план что делать с логами. Пропустили два пункта — вы запускаете не контейнер, а отложенный инцидент.




Добавить комментарий